Professional Profile

Ingeniería Web & Especialista en Ciberseguridad

Arquitecto de soluciones seguras. Simulo ataques controlados (Red Team) y diseño defensas resilientes traduciendo vulnerabilidades técnicas en estrategias de mitigación de riesgo empresarial.

Formación Profesional
IT Engineering
Ubicación
Costa Rica
🇨🇷 Selección Nacional CR · Ciberseguridad U25 Pentesting / Red Team Web App Security (OWASP) Digital Forensics Infrastructure Hardening
r3djh0n

Habilidades Clave

Red Team y forense digital aplicados

Operaciones ofensivas, respuesta forense, pruebas OWASP y análisis SOC con reportes accionables y trazables.

Red Team (Ofensivo)

Emulación de adversarios, persistencia y evasión de controles defensivos.

Forense Digital (Respuesta)

Adquisición, preservación y análisis de evidencias en disco y memoria.

Pruebas Web (OWASP)

Evaluación OWASP Top 10, hardening y reporting repetible.

Análisis de Redes (SOC)

Detección de tráfico anómalo, correlación de eventos y respuesta temprana.

Documentación y Reporting

Runbooks, informes ejecutivos y trazabilidad de hallazgos y controles.

Colaborador Apasionado por los retos Aprendizaje continuo Abierto a críticas Trabajo en equipo Atención al detalle

Informes y Casos de Estudio

Operaciones y evaluaciones de ciberseguridad

Auditorías OWASP, emulación de adversarios y análisis forense con documentación y tableros MITRE accionables.

Bandera de Costa Rica - Selección Nacional de Ciberseguridad U25
🇨🇷 Selección Nacional · Ciberseguridad Costa Rica (U25)

Integrante de la Selección Nacional de Ciberseguridad de Costa Rica, categoría menores de 25 años. Entrenamiento y competencia a nivel nacional en CTFs, Red Team / Blue Team, respuesta a incidentes, forense digital y seguridad web.

Team Costa Rica U25 CTF Competitivo Blue / Red Team DFIR
🇨🇷 Representación Nacional
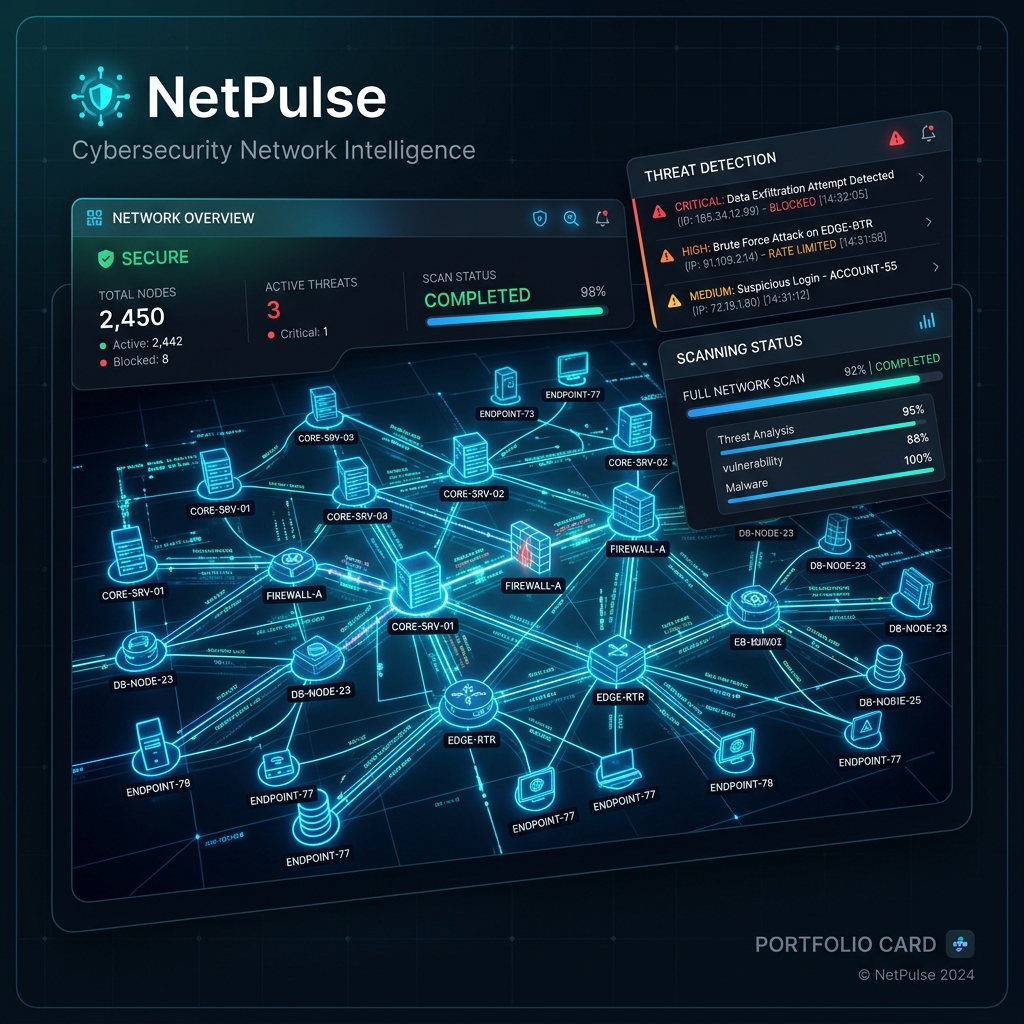
NetPulse Network Topology and Security Dashboard
NetPulse — Auditoría de Red & IDS Real-Time

Plataforma defensiva basada en microservicios para el descubrimiento táctico y visualización de topologías. Incluye detección inteligente de Rogue Devices, streaming SSE para resultados inmediatos y mapas interactivos con ReactFlow.

FastAPI Next.js Docker Scapy/Nmap ReactFlow Real-Time
Ver en GitHub
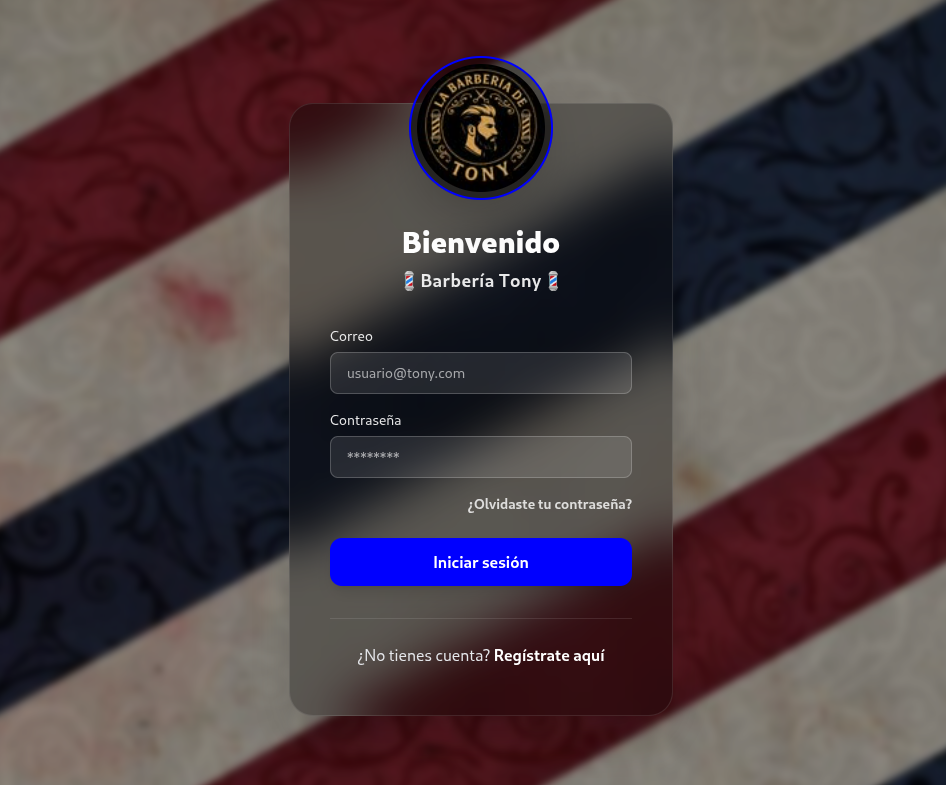
Sistema de gestión de barberías SMD Barber
SMD Barber · Gestión de Barberías & Seguridad

Sistema de gestión en producción para 5 barberías y más de 600 usuarios. Revisión de logs, bloqueo de peticiones maliciosas con Cloudflare, servicios en AWS y verificación de seguridad de endpoints y roles (RBAC).

5 Barberías 600+ Usuarios Cloudflare AWS WAF & Rate Limit RBAC / Endpoints
🔒 Proyecto privado · En producción
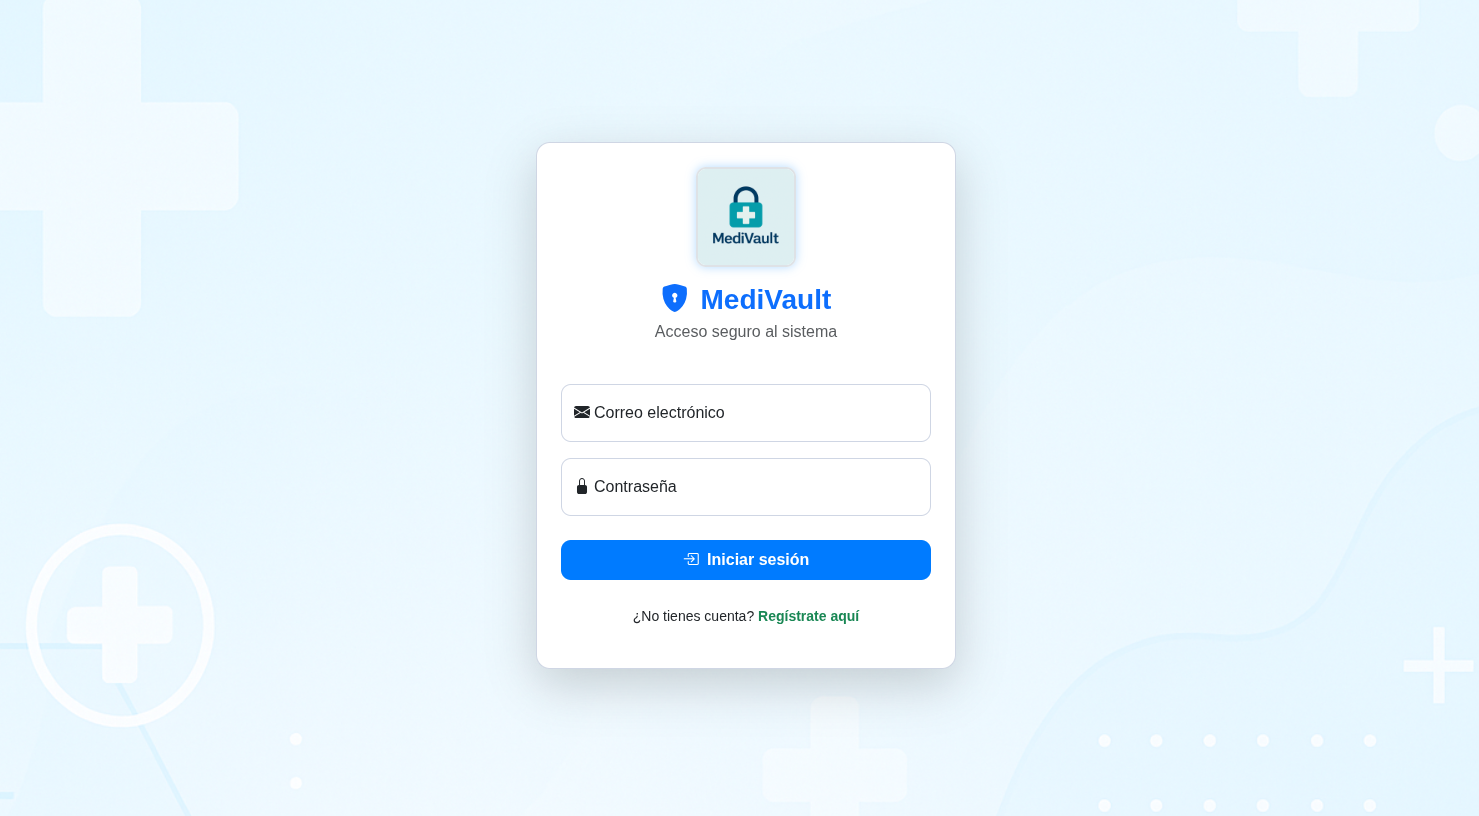
Panel médico con indicadores de seguridad
MediVault · Gestión Clínica & Laboratorio OWASP

Ecosistema Full Stack diseñado para la simulación de ataques y remediación de vulnerabilidades bajo estándares OWASP Top 10. Sistema desacoplado con roles, JWT y monitoreo defensivo integrado en Docker.

Node.js Express Docker MariaDB Hardening Secure Dev
Ver Auditoría en GitHub
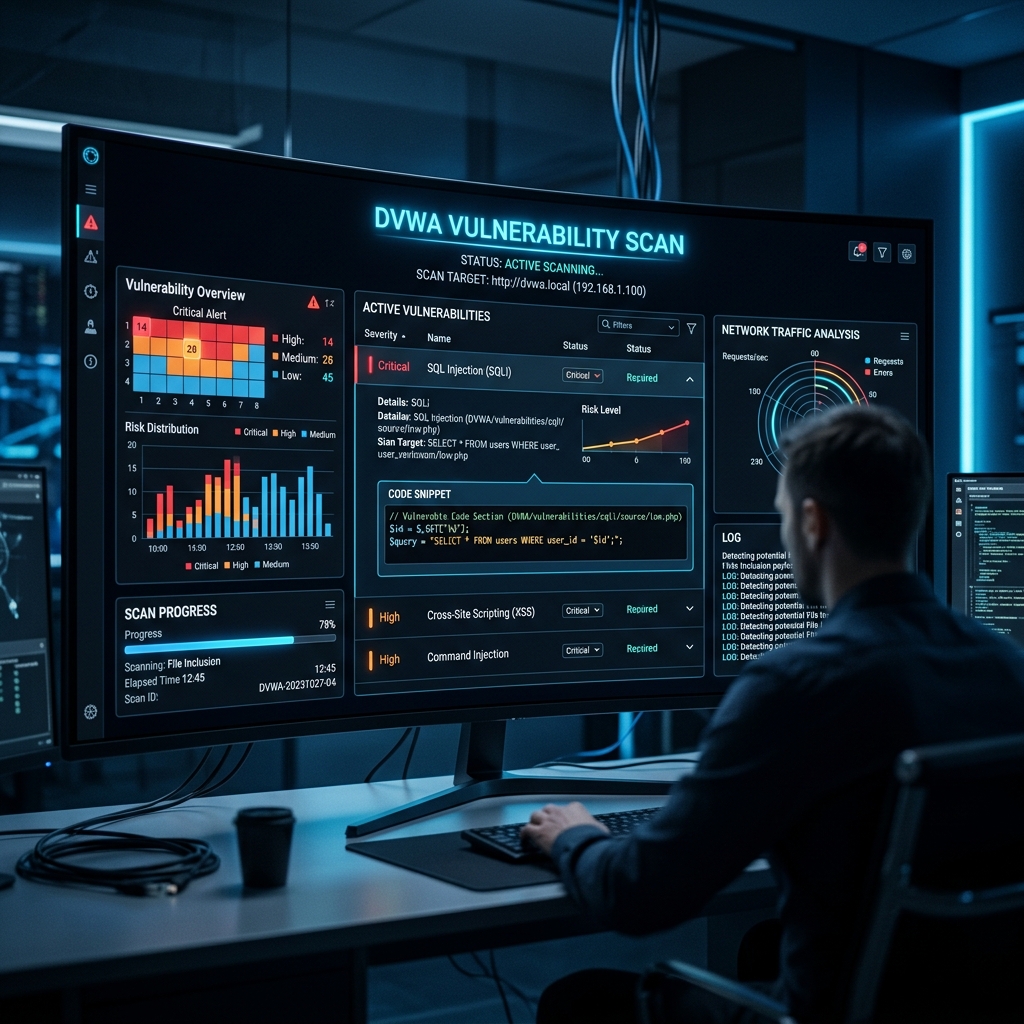
Panel de control de DVWA
Auditoría de Aplicaciones Web (DVWA Lab)

Ejecución de auditoría de caja negra siguiendo metodología **PTES**. Identificación de vulnerabilidades nivel Medio, documentación de vectores de ataque y guías accionables de remediación.

Pentesting Fuzzing Burp Suite Reporting
Ver Informe Técnico
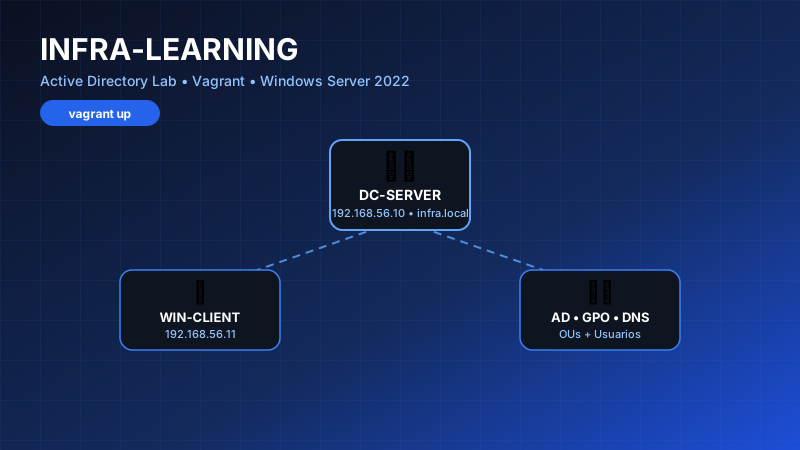
Laboratorio Active Directory infra.local
Infra-Learning · Servidor AD, Dominio & Políticas GPO

Laboratorio empresarial portable automatizado con Vagrant. Despliega Windows Server 2022 como Domain Controller (infra.local con AD DS + DNS + DHCP) y une Windows 11 al dominio con un solo comando. Incluye OUs por departamento, usuarios, grupos de seguridad y base para GPOs y hardening.

Active Directory Windows Server Vagrant VirtualBox / KVM PowerShell GPO & DNS/DHCP
Ver Laboratorio en GitHub
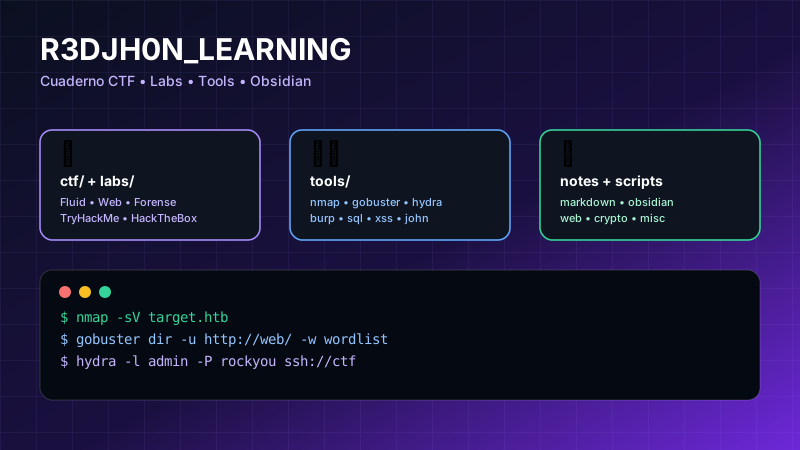
Cuaderno de CTFs, laboratorios y herramientas
r3djh0n Learning · CTFs, Máquinas & Cheatsheets

Mi cuaderno digital en Obsidian / Markdown donde documento todo lo aprendido: writeups de CTFs (Fluid Attacks, web, forense, reversing), máquinas de TryHackMe y HackTheBox y guías de herramientas (nmap, gobuster, hydra, Burp, SQLi, XSS...).

CTF Writeups THM / HTB Tools Cheatsheets Obsidian Kali Linux nmap / Burp / hydra
Ver Apuntes en GitHub

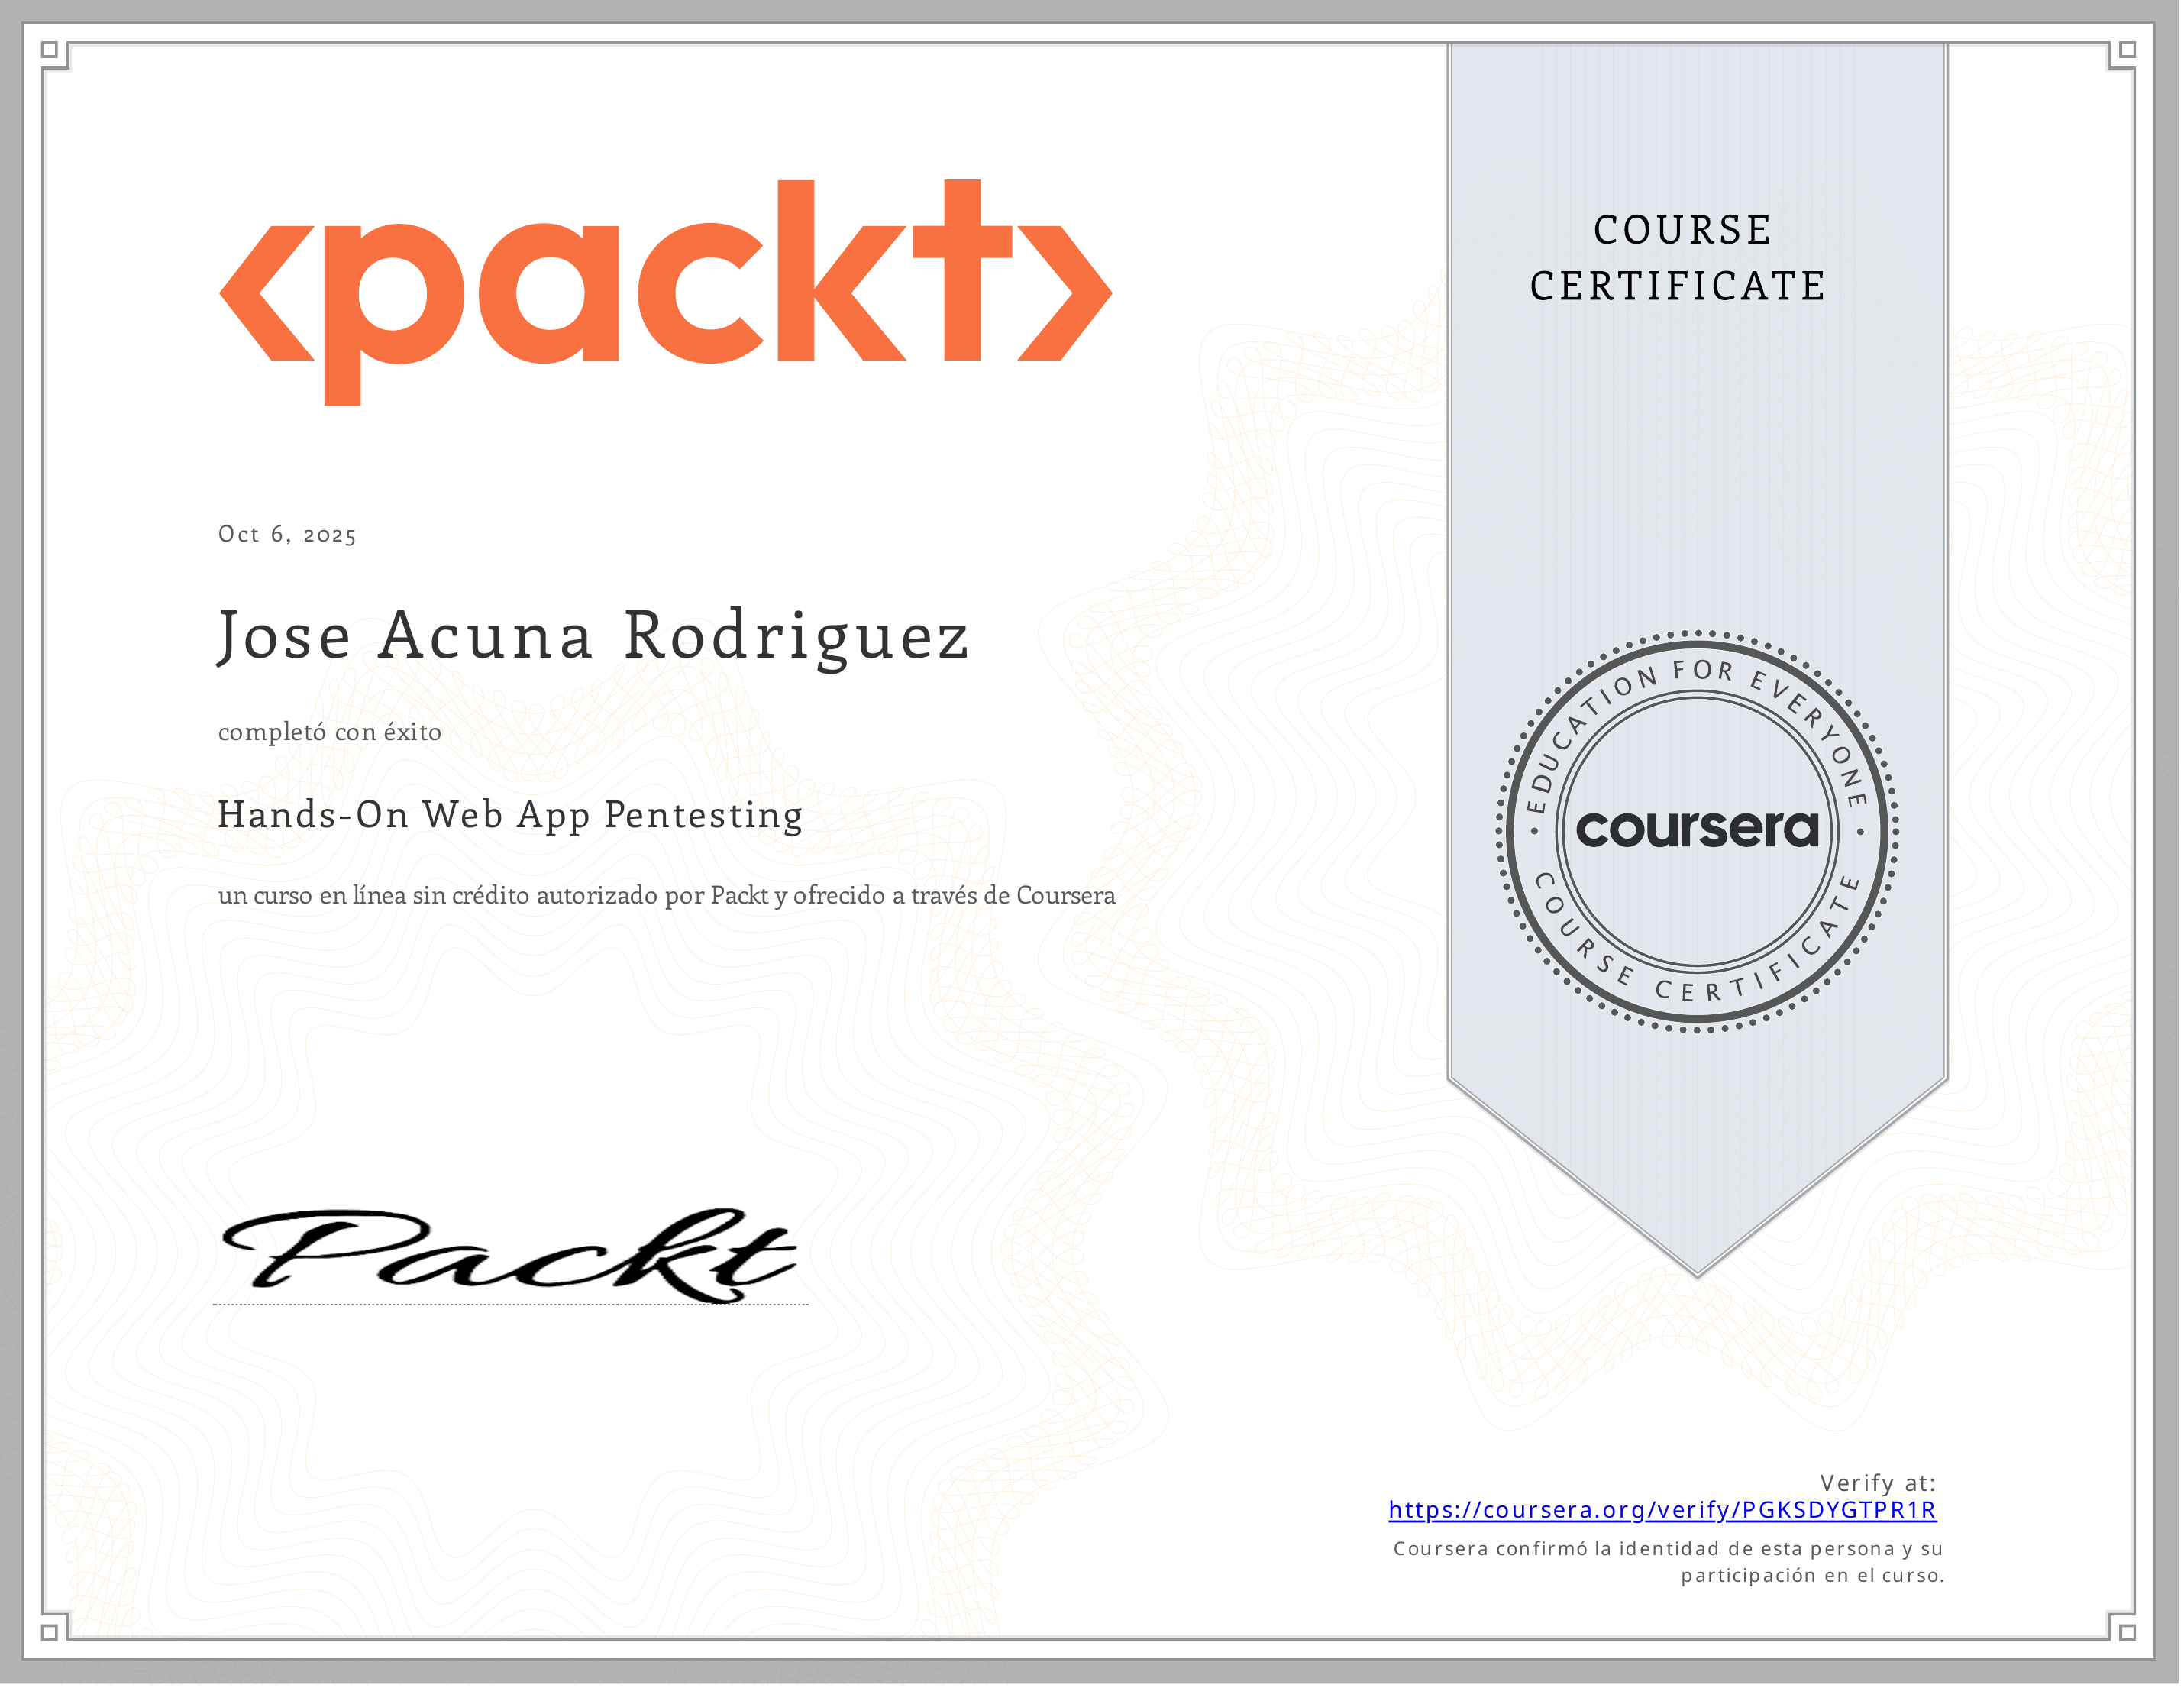
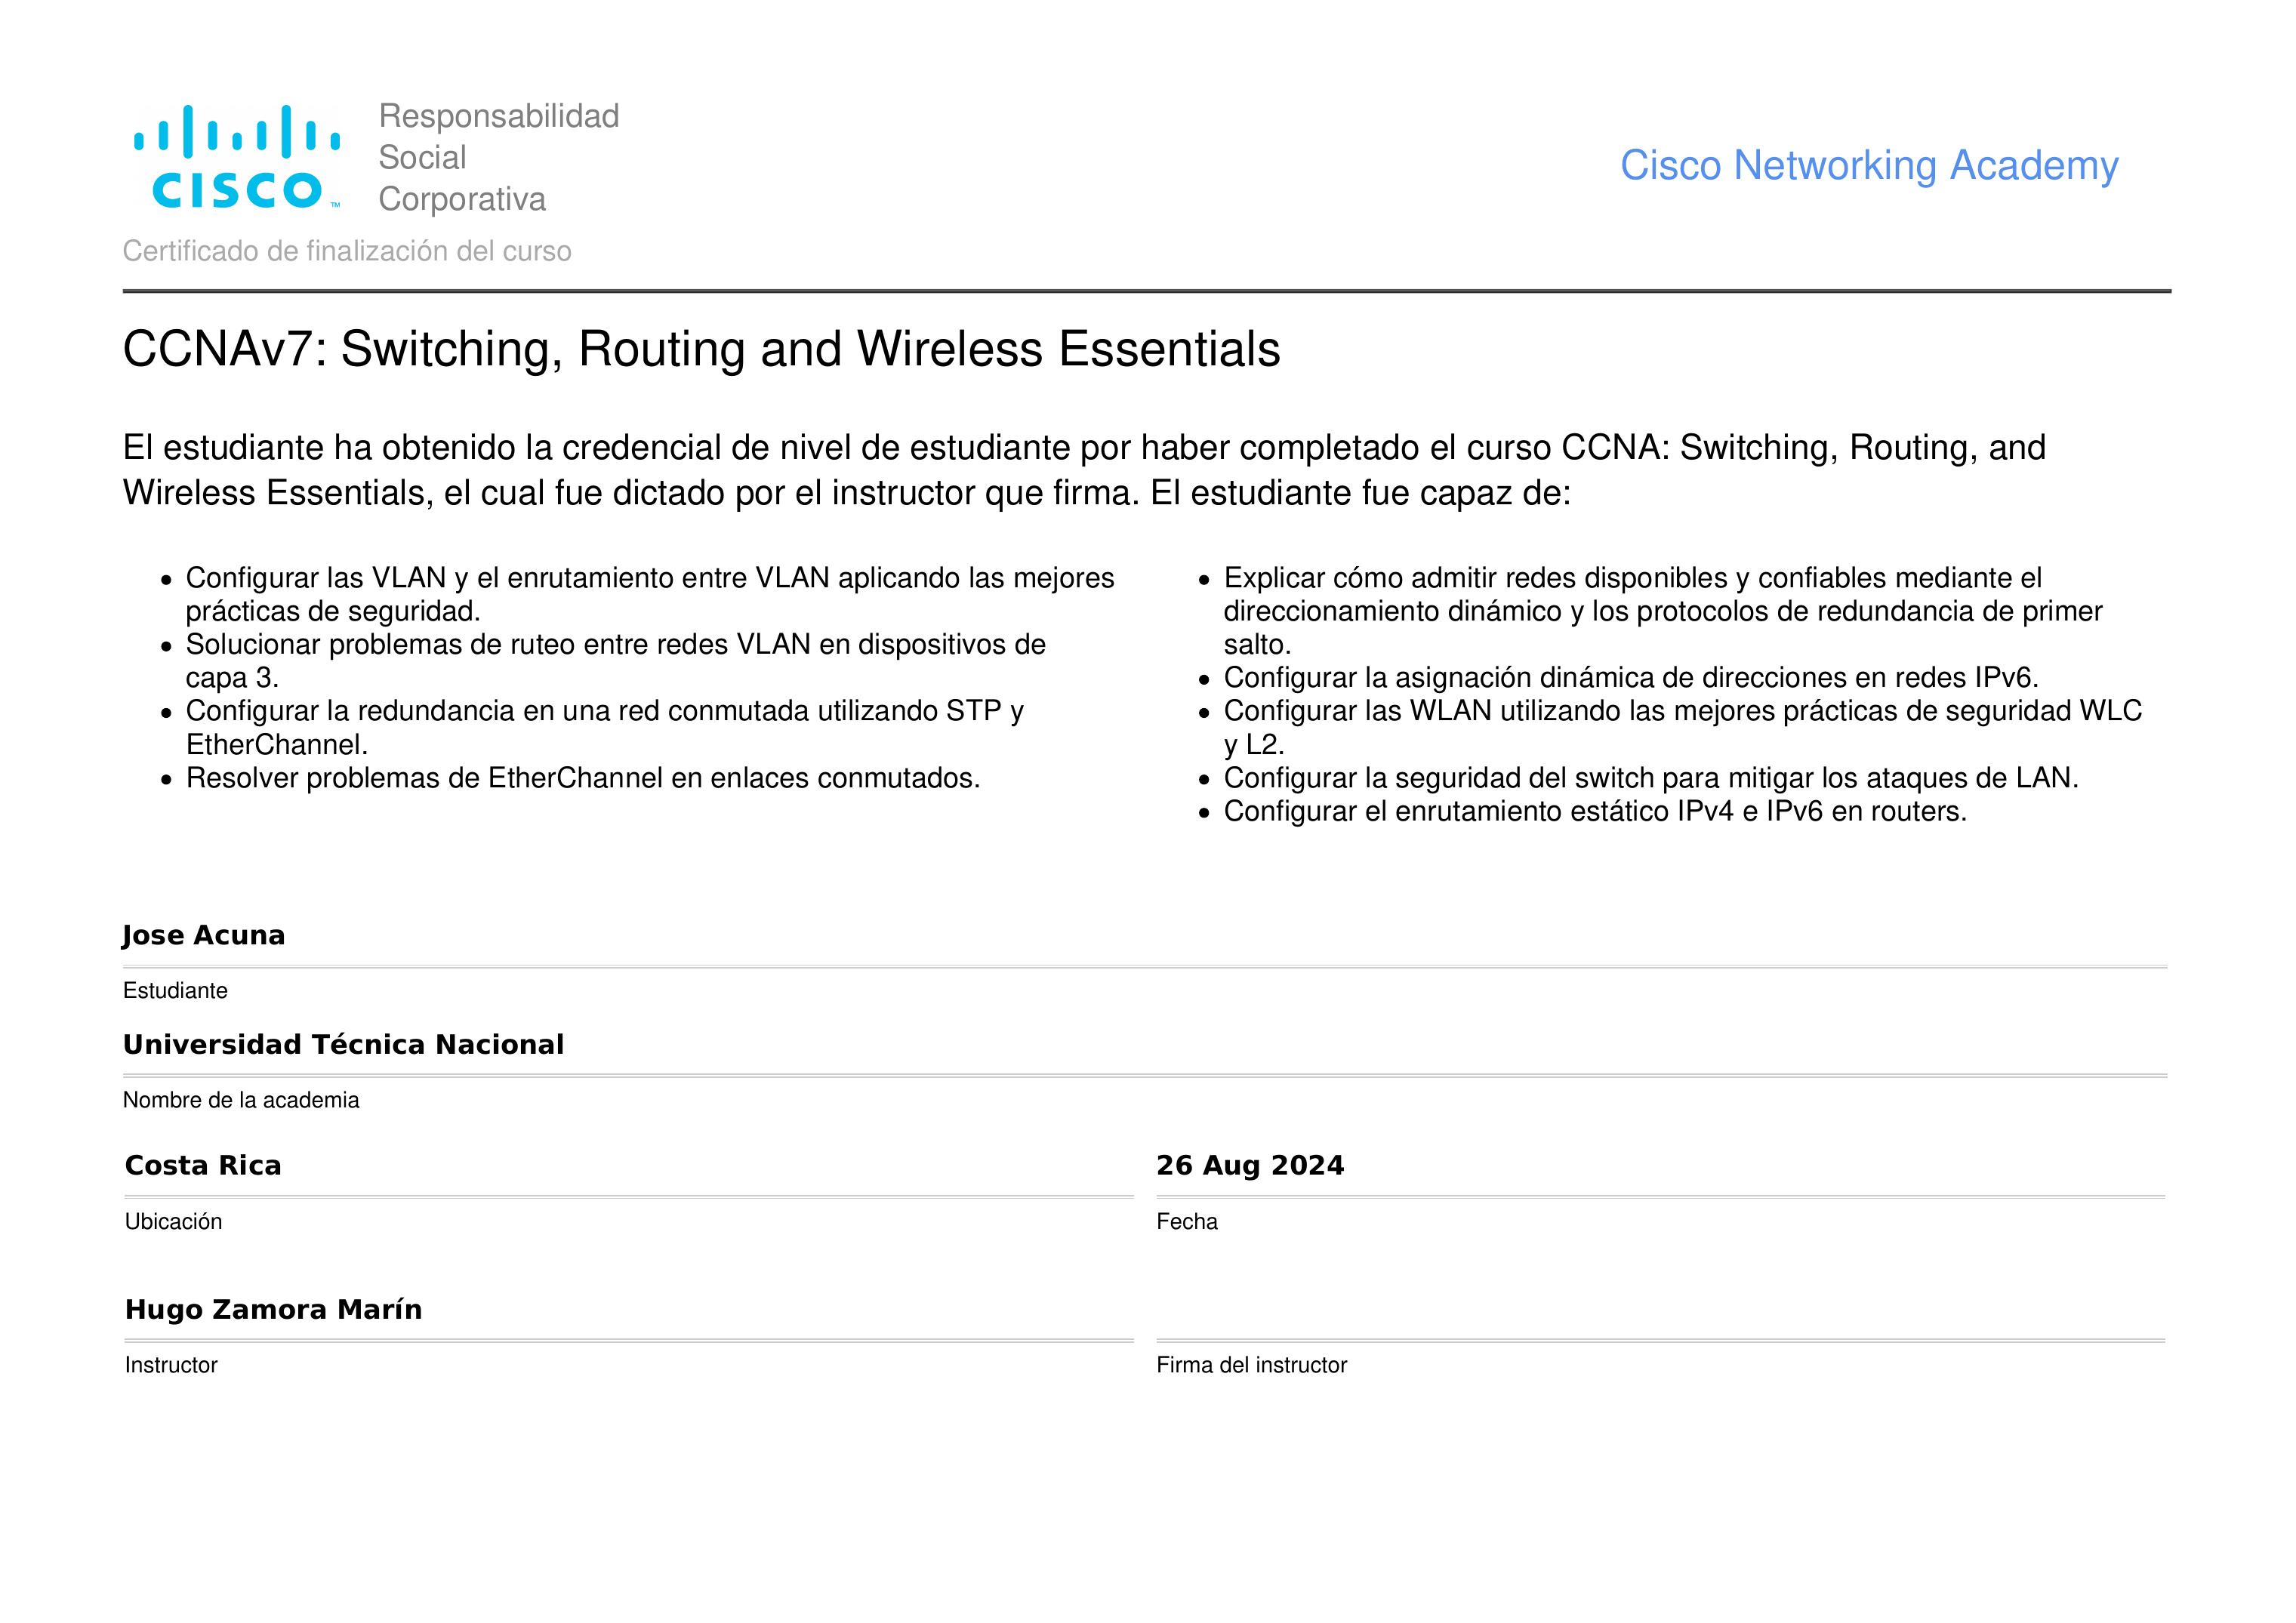
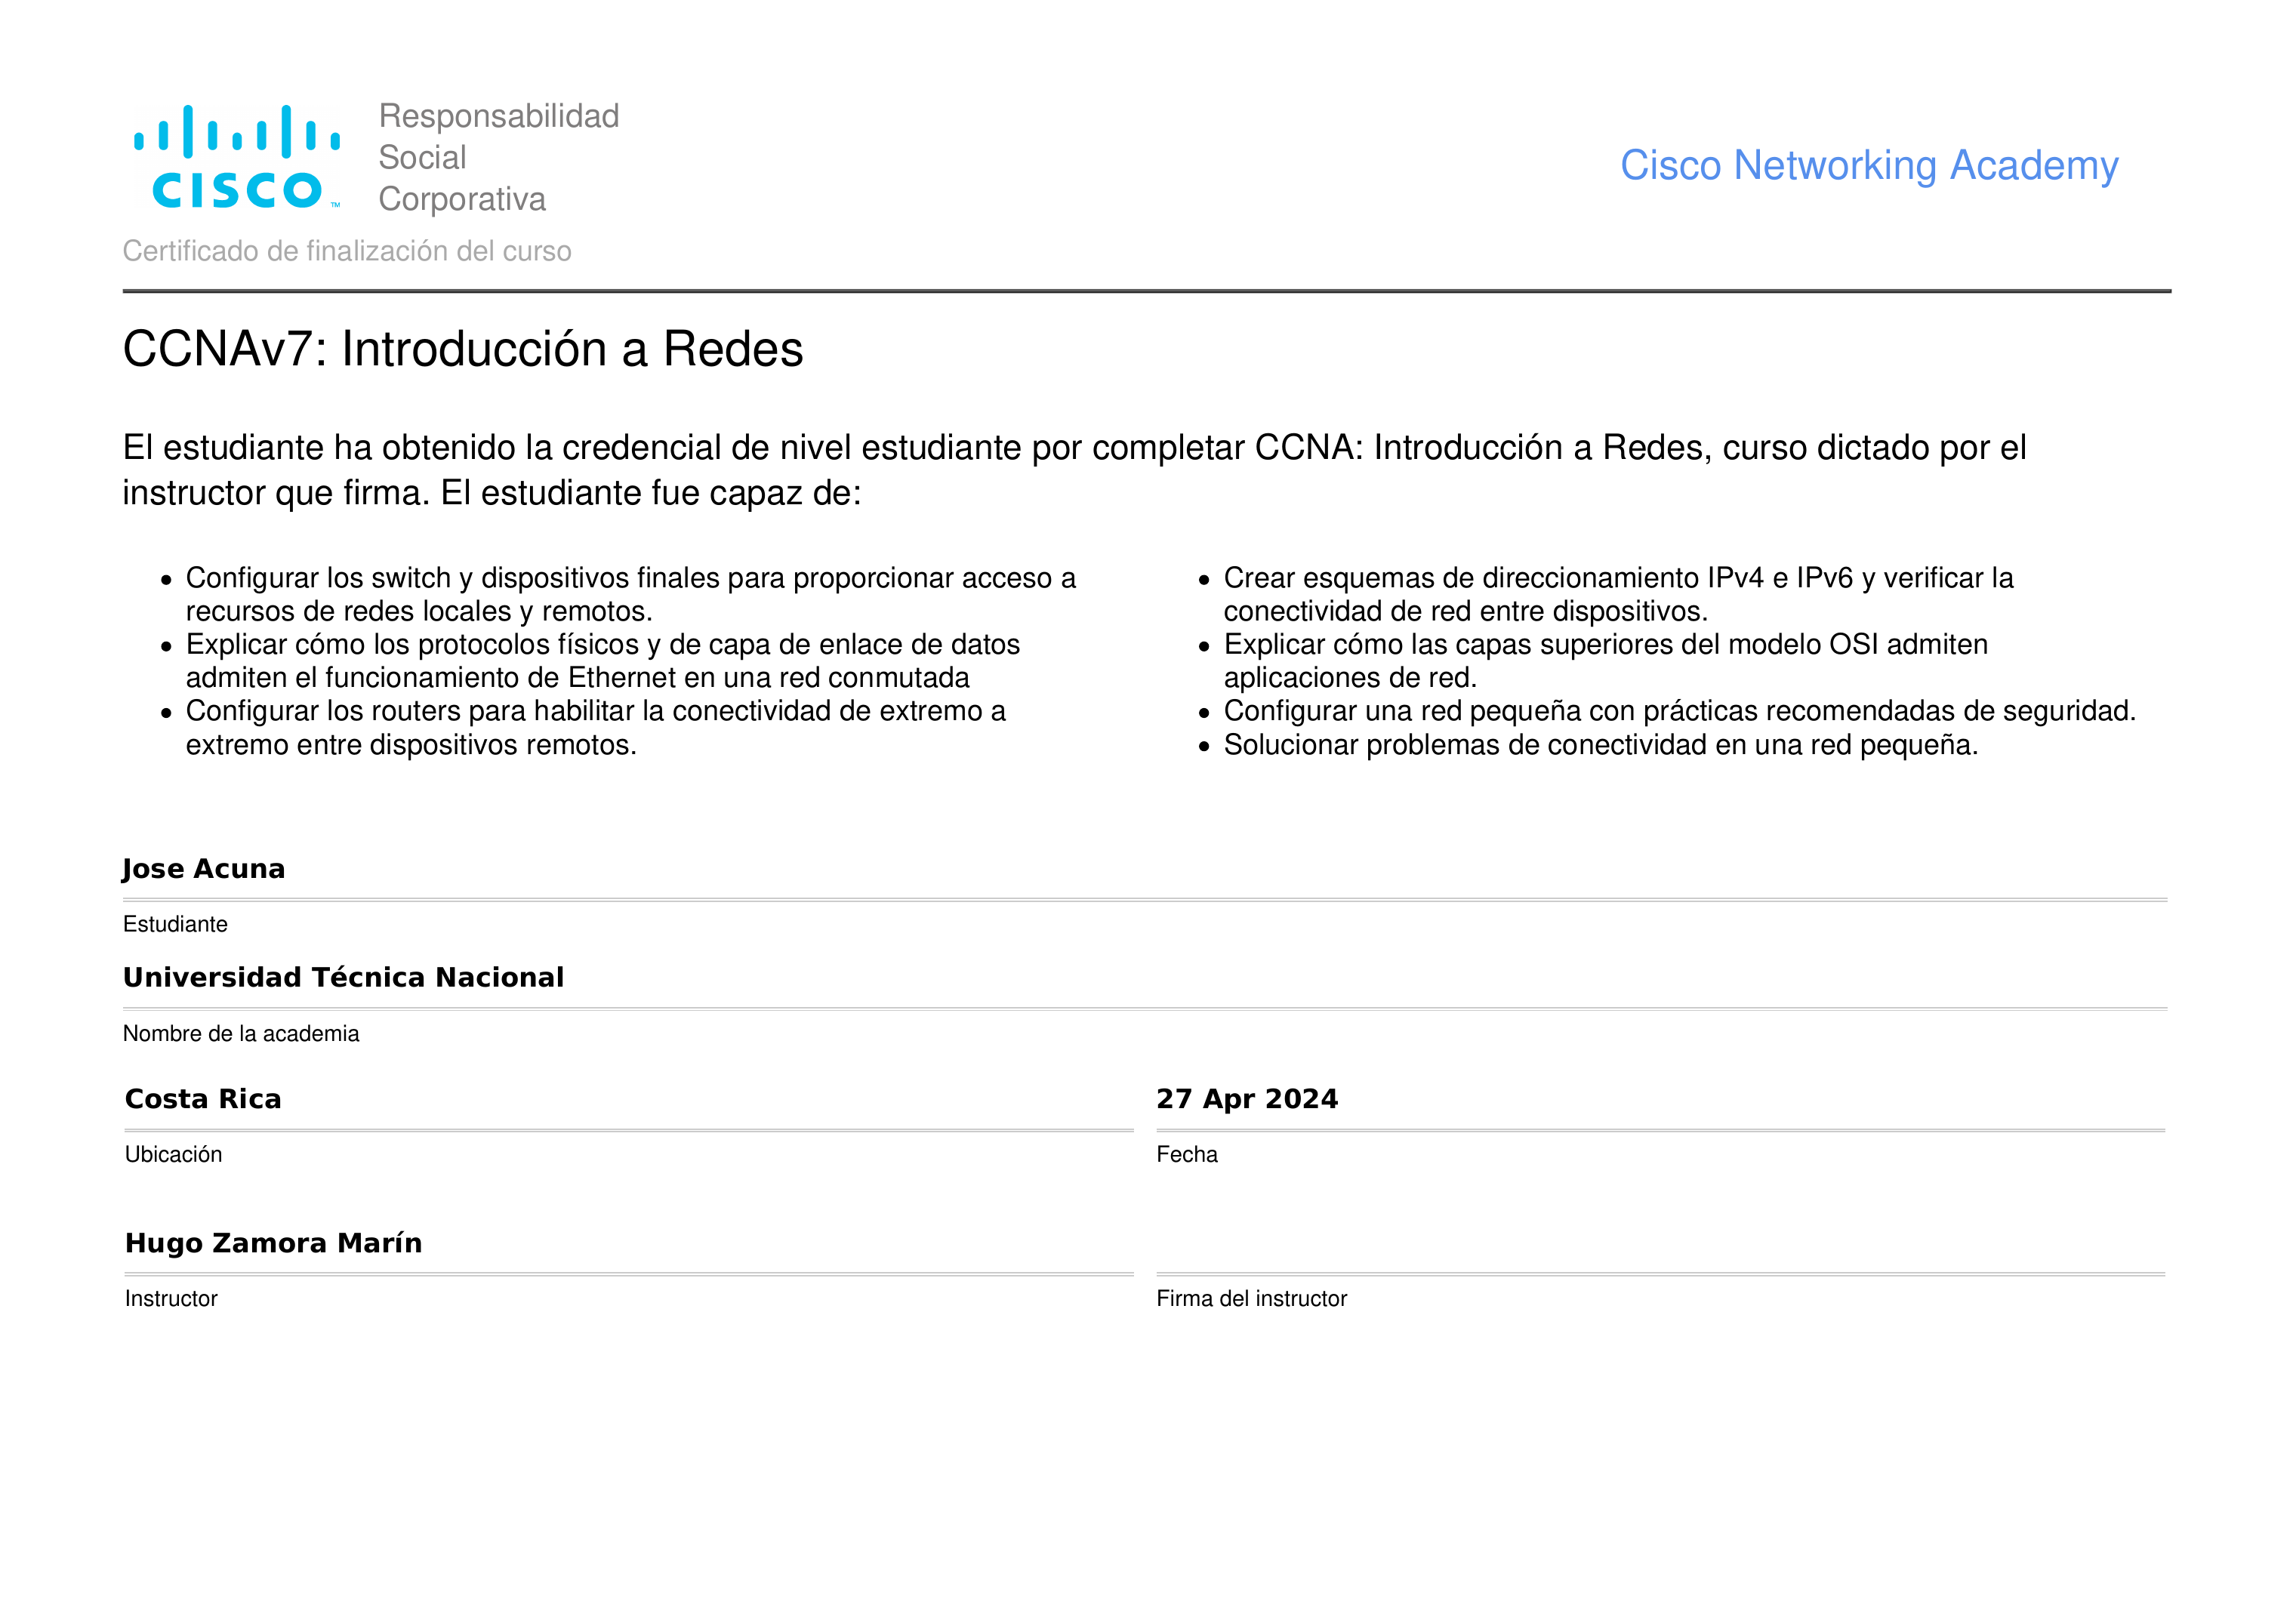
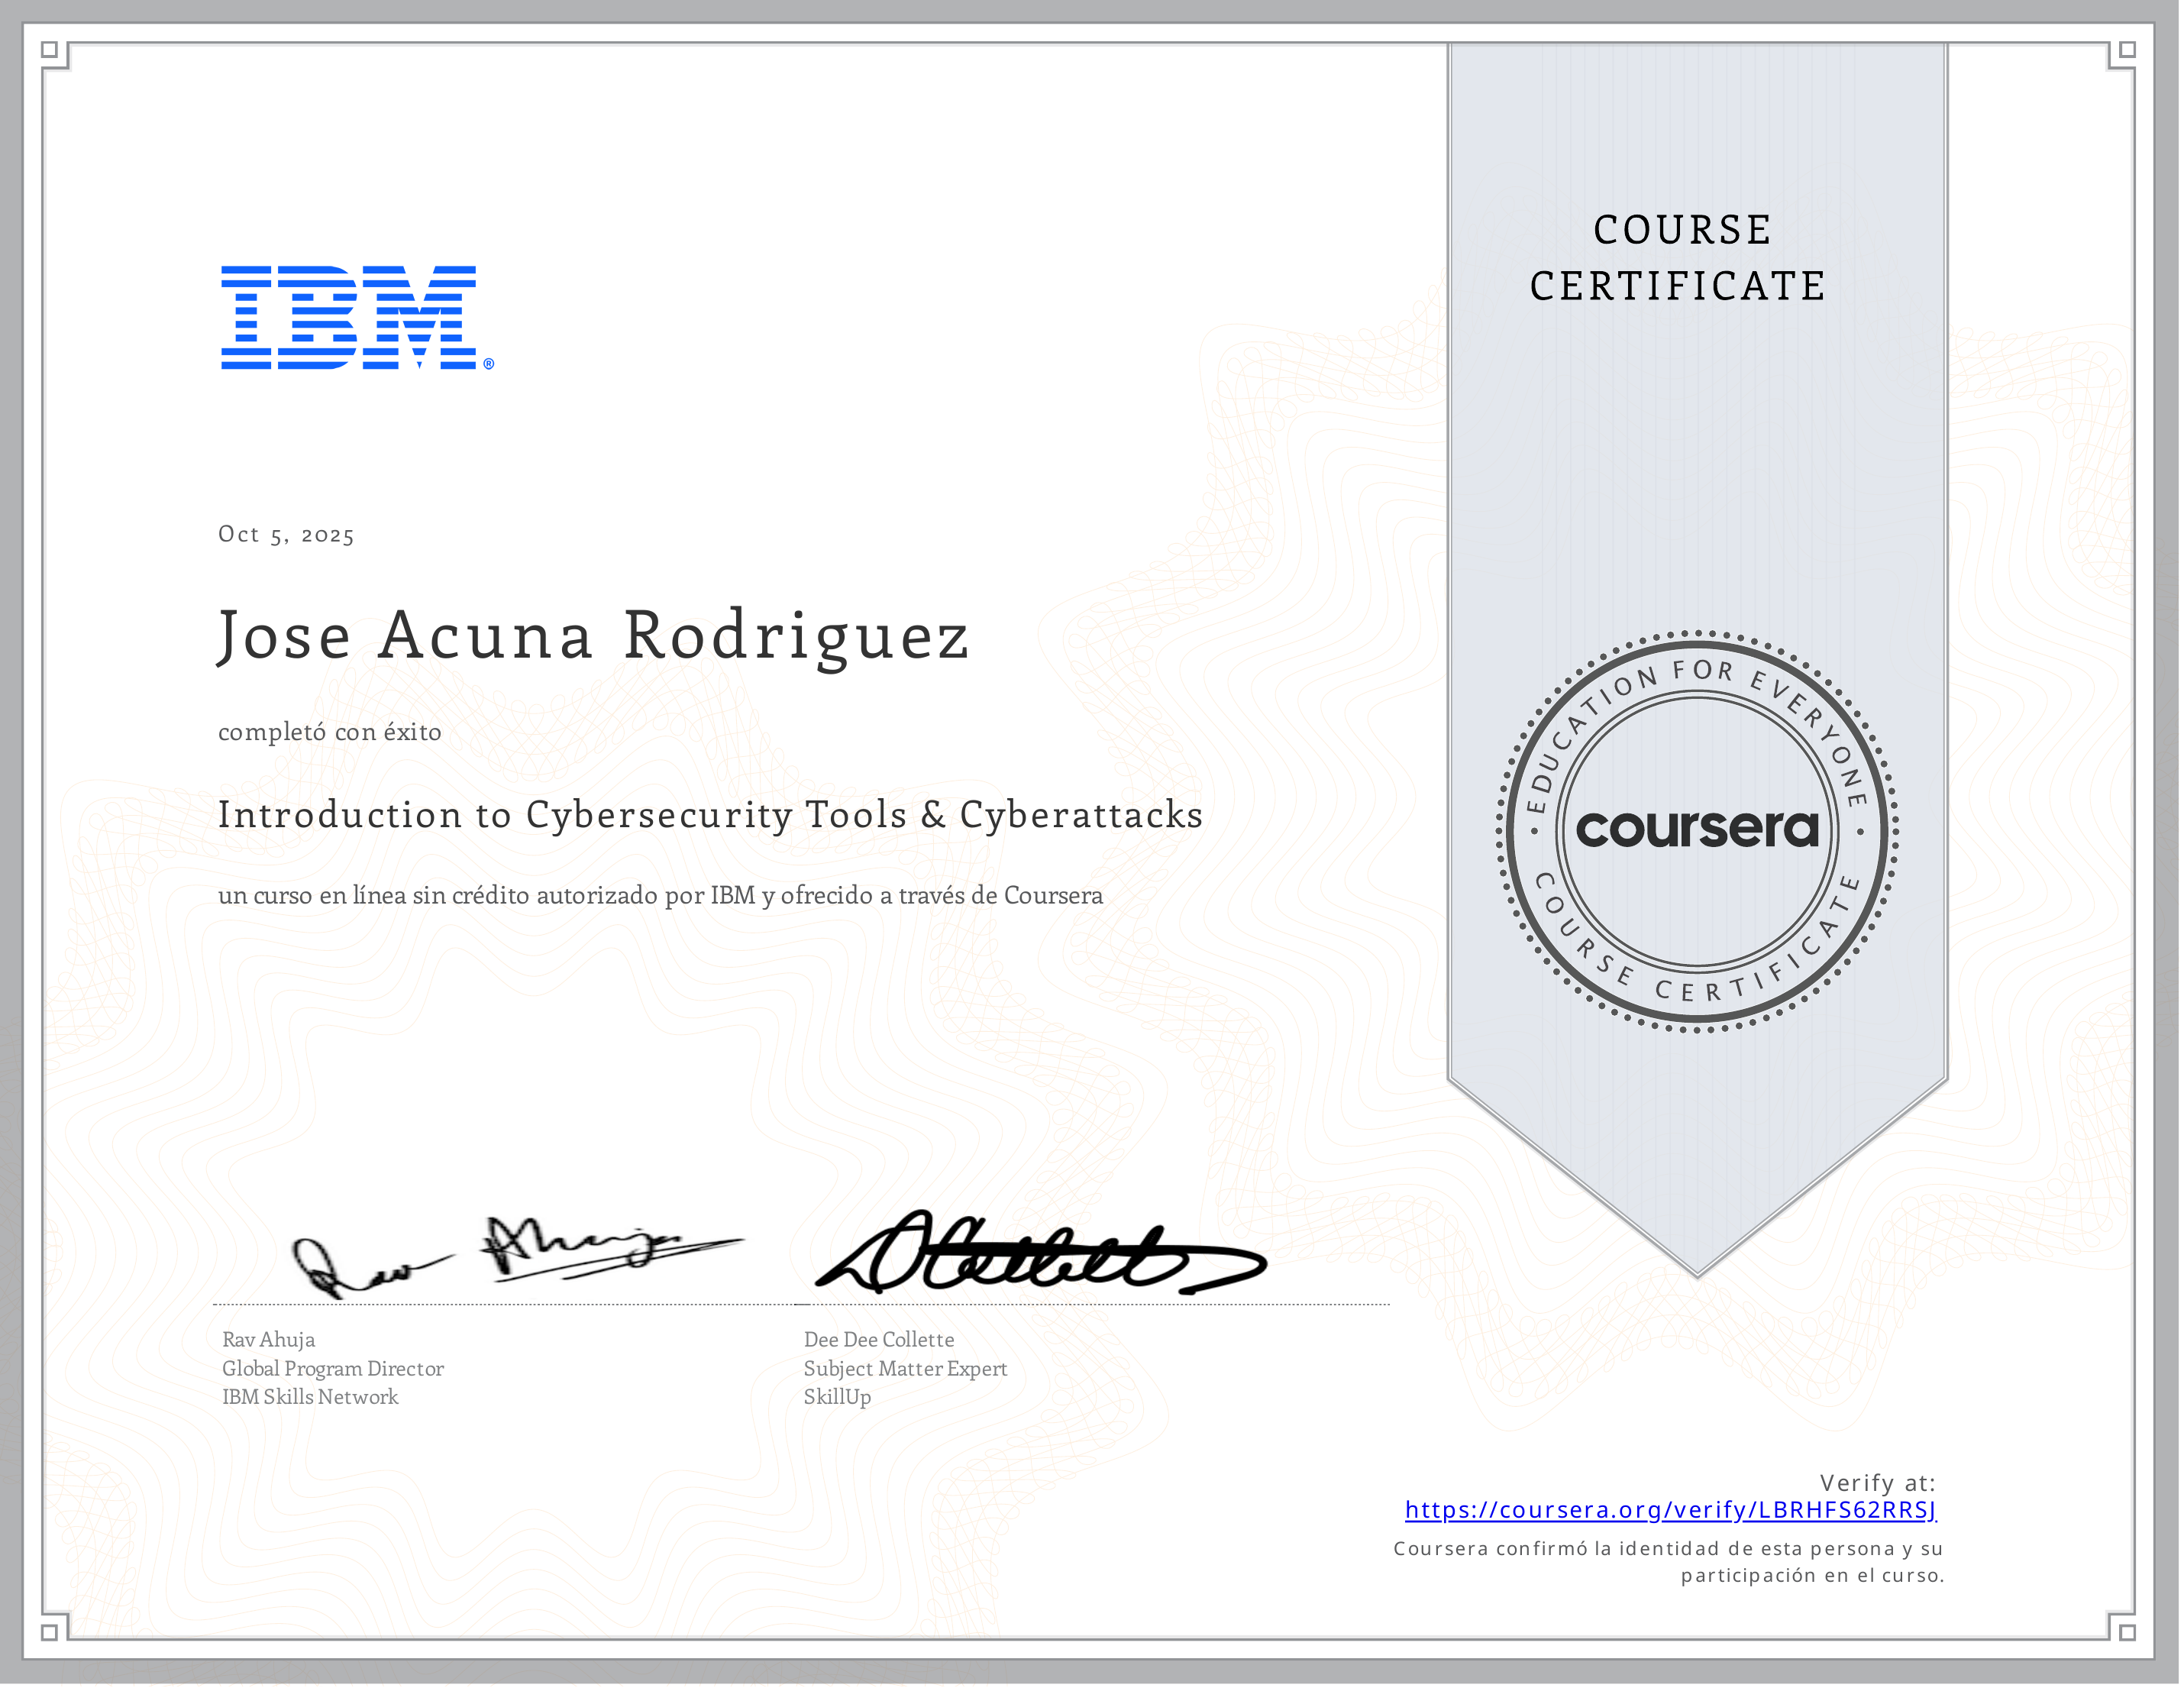
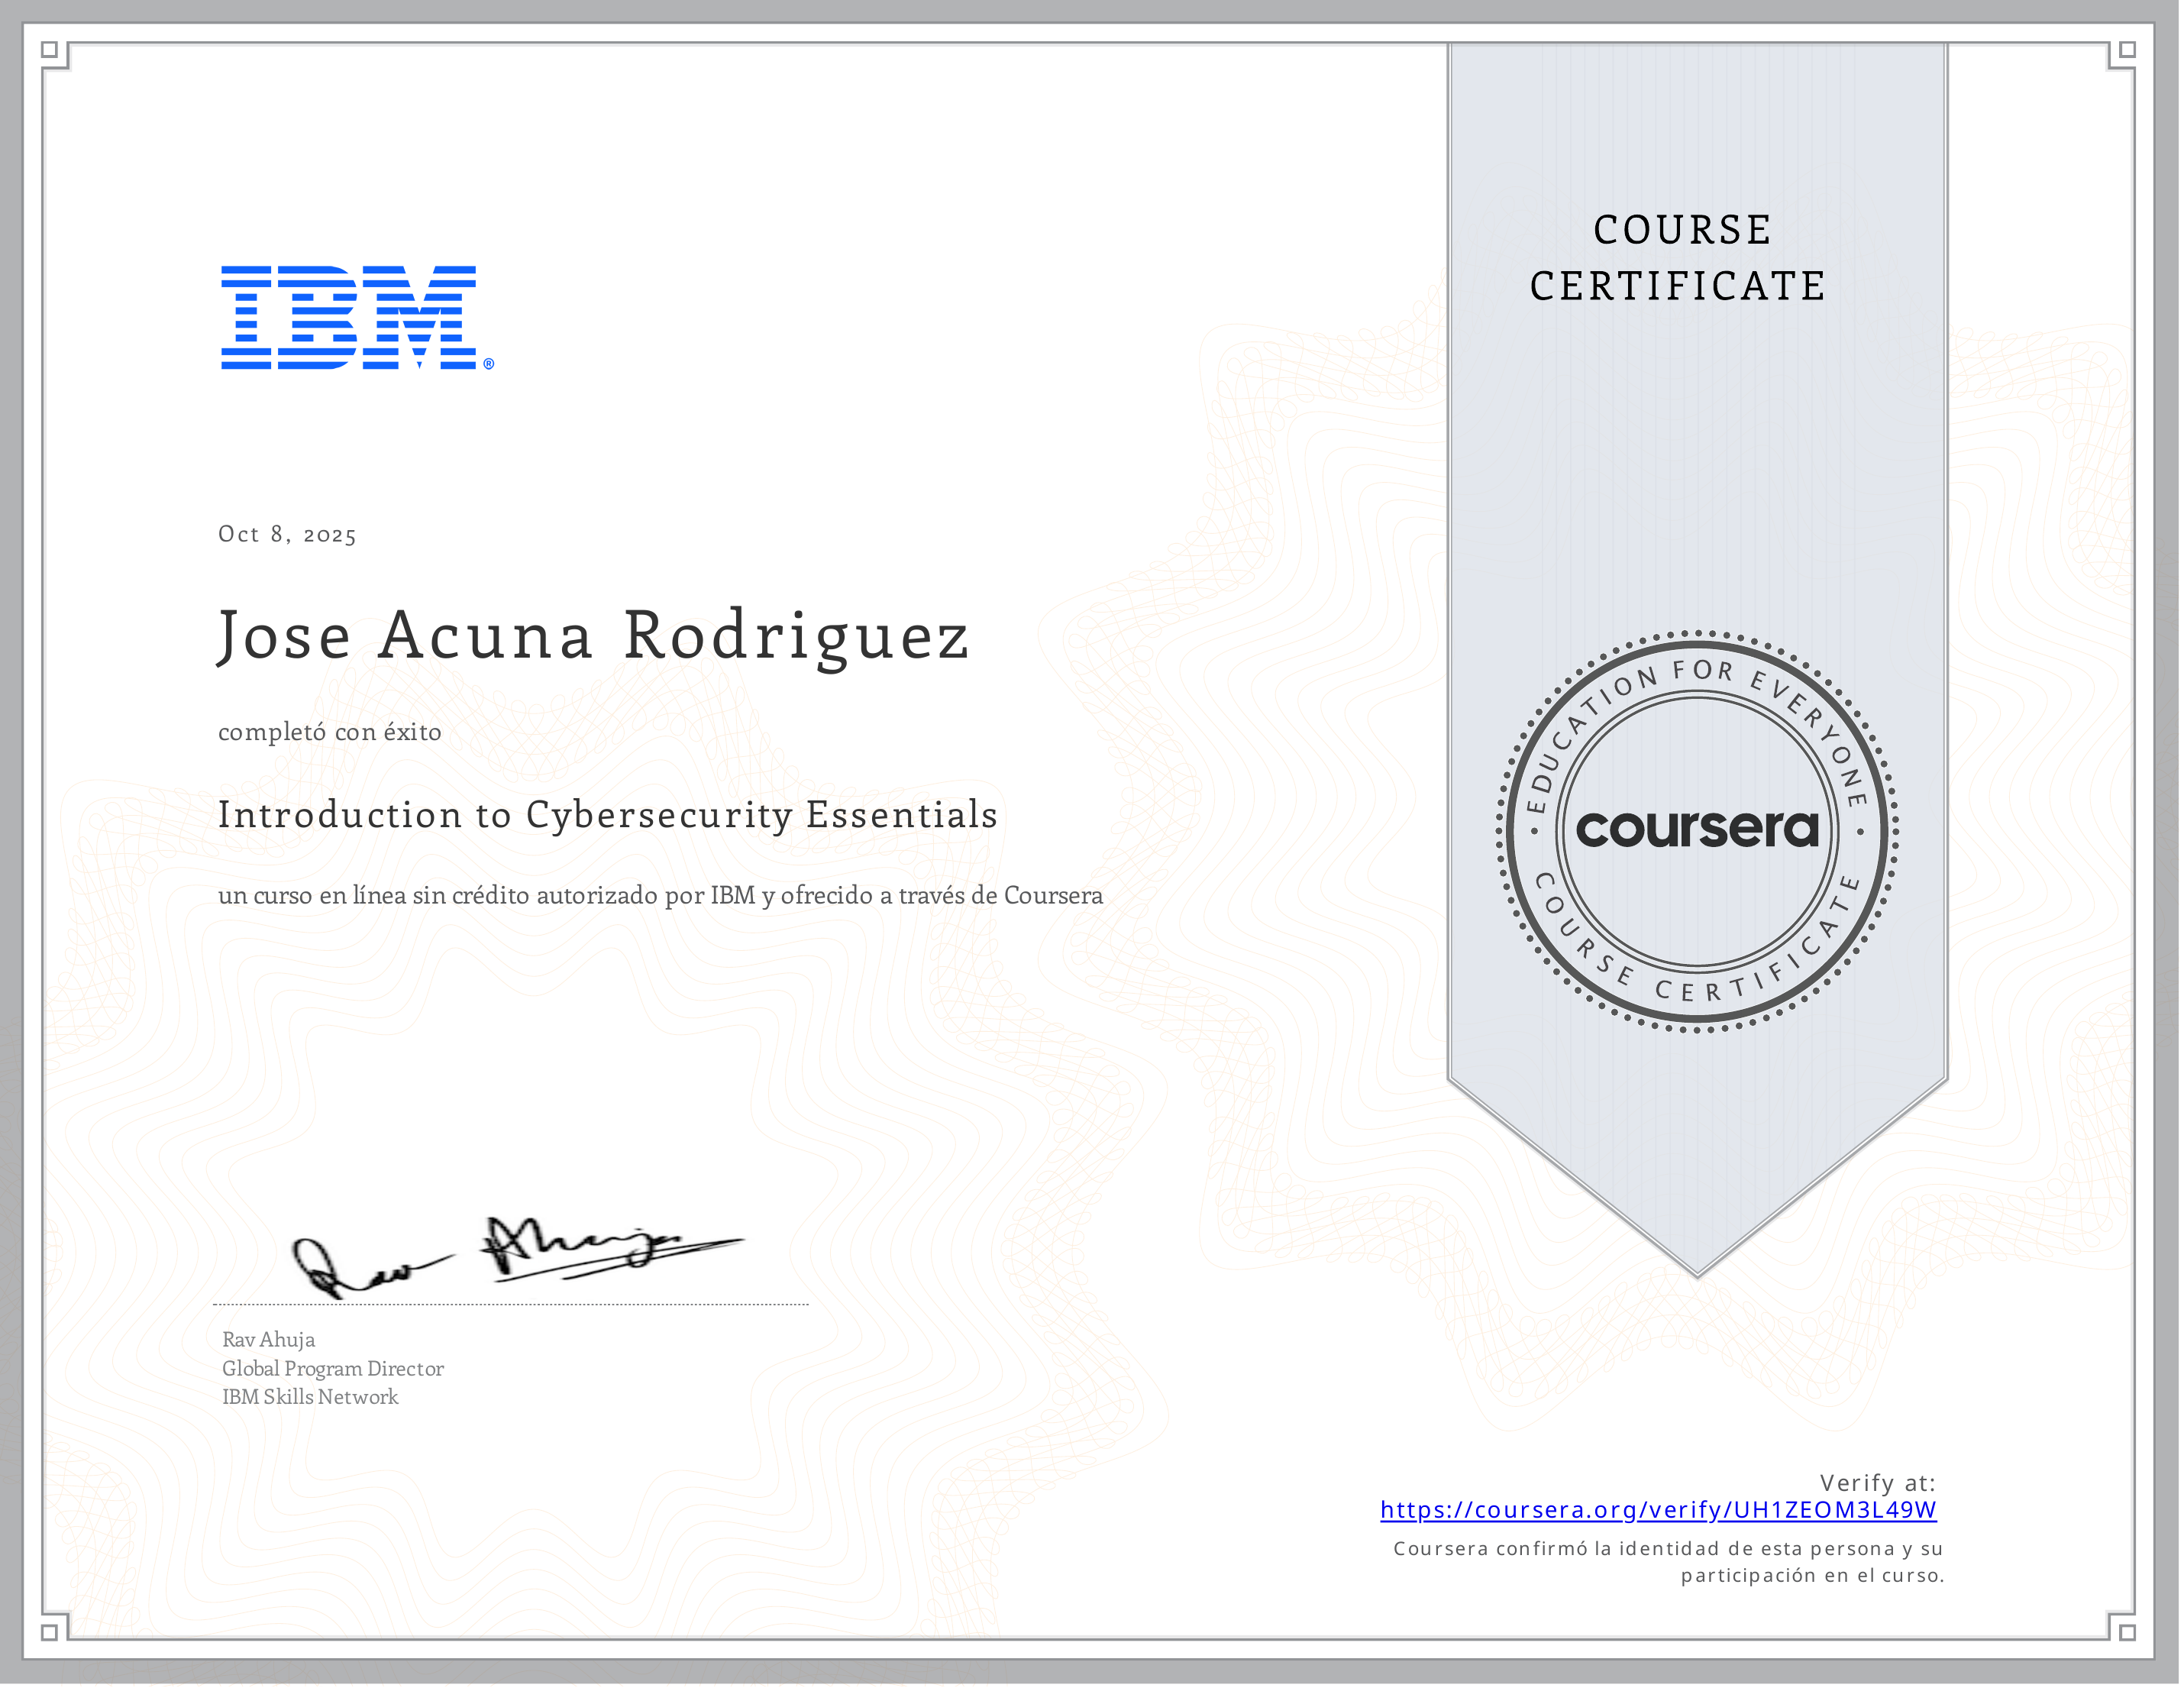
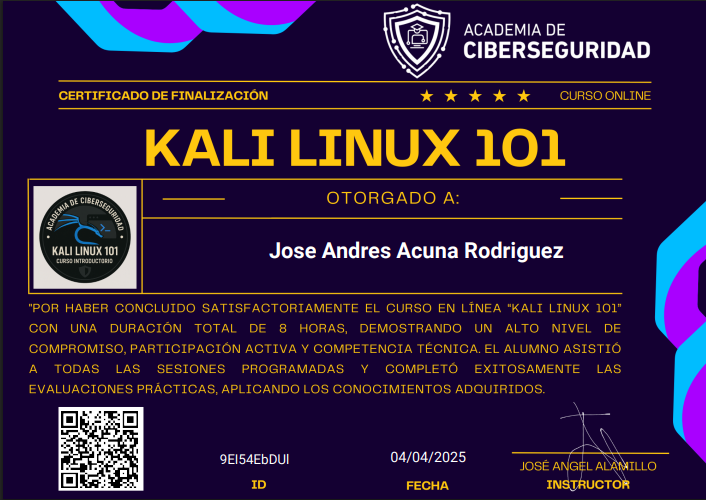
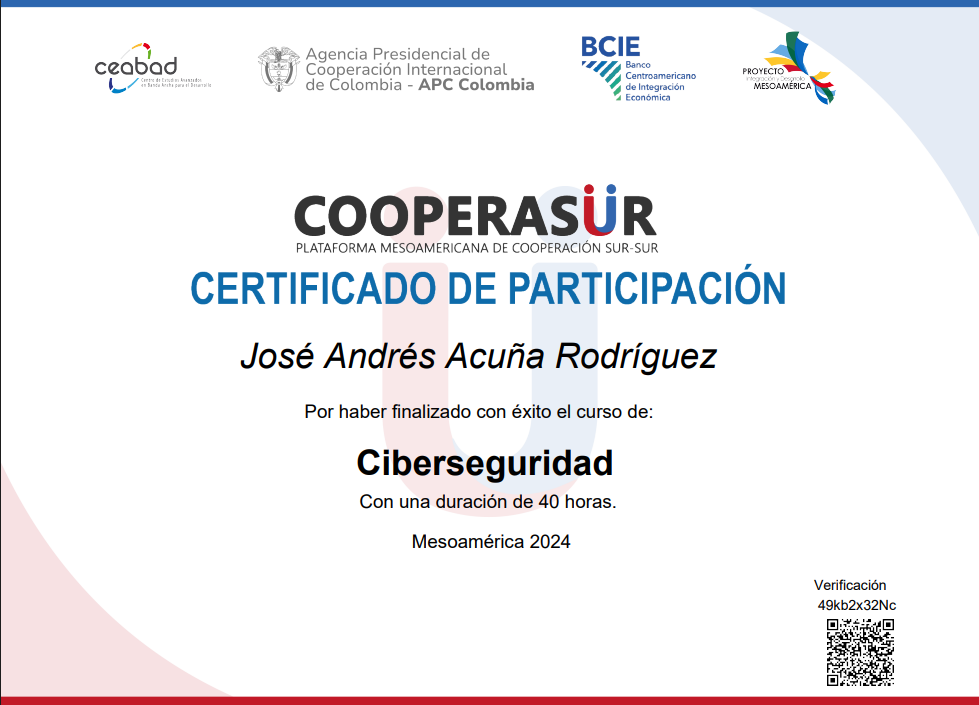
Certificaciones

Colección de certificaciones que respaldan las prácticas ofensivas, defensivas y de cumplimiento que aplico en cada proyecto.

Herramientas

Combino distros ofensivas, orquestadores y plataformas de observabilidad para cubrir desde la fase de reconocimiento hasta la respuesta automatizada.

Nmap

Auditoría de servicios y escaneo NSE avanzado.

Gobuster

Fuzzing de directorios, DNS y buckets S3.

Nikto

Identificación de misconfigurations web.

Dirsearch

Descubrimiento de rutas y archivos ocultos.

Shodan

Búsqueda de dispositivos expuestos en internet.

Kali Linux

Suite principal para auditorías ofensivas.

Burp Suite

Interceptación de tráfico y pruebas.

Wfuzz

Fuzzing de parámetros y directorios.

Hydra

Ataques de fuerza bruta.

Metasploit

Framework de explotación.

John the Ripper

Crackeo de hashes y contraseñas.

SQLmap

Explotación automatizada de inyecciones SQL.

Docker

Contenedores para evaluación.

Podman

Contenedores rootless.

Ansible

Automatización y hardening.

Terraform

Infraestructura como código.

Makefile

Automatización de tareas.

Vagrant

Entornos de laboratorio reproducibles.

Git

Control de versiones y documentación.

Python

Automatización de exploits y reportes.

Bash

Orquestación y parsing de logs.

Wireshark

Análisis de protocolos.

Dirb

Descubrimiento de directorios web.

Markdown

Documentación de reportes.

Ghidra

Ingeniería inversa y análisis de binarios.

ExifTool

Metadatos y análisis forense de archivos.